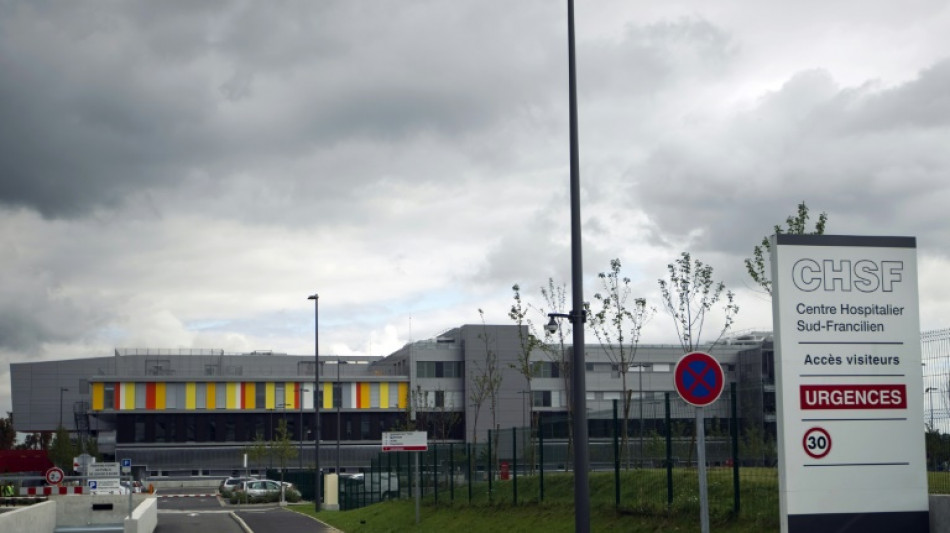
Essonne: un hôpital visé par une cyberattaque, rançon de 10 millions de dollars / Photo: Joël SAGET - AFP/Archives
Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes, au sud-est de Paris, est victime d'une attaque informatique depuis la nuit de samedi à dimanche vers 01H00, perturbant fortement ses services et la prise en charge des urgences, possiblement pour des semaines, selon sa direction.
Une demande de rançon de 10 millions de dollars, formulée en anglais, a été exigée par le ou les hackers, a indiqué une source policière à l'AFP, confirmant une information de RMC.
Le centre hospitalier essonnien a déclenché dès dimanche un "plan blanc", un plan d'urgence pour assurer la continuité des soins.
"Les informaticiens se sont aperçus d'un dysfonctionnement. Ils se sont dits que c'était une panne (…) mais quand il y a eu une demande de rançon de 10 millions de dollars, ils ont compris", témoigne le directeur de l'hôpital, Gilles Calmes.
Les logiciels métiers de l'hôpital, les systèmes de stockage (notamment d'imagerie médicale) et le système d'information ayant trait aux admissions de la patientèle, ont été rendus inaccessibles selon la direction.
Malgré ce mode dégradé qui oblige à l'utilisation des dossiers papiers, les patients hospitalisés ne sont pas affectés, a précisé la direction.
- Ne paiera pas -
"Depuis hier, le CHSF a tout mis en œuvre pour que toutes les prises en charge urgentes soient satisfaites", selon M. Calmes.
Mais les nouvelles admissions sont compliquées et les patients aux urgences "sont directement orientés par le SAMU" vers d'autres établissements de la région. Des déprogrammations du bloc opératoire sont à craindre.
Le ministre de la Santé, François Braun, a jugé sur Twitter l'attaque "inqualifiable" et dit attendre des poursuites contre les auteurs.
Le parquet de Paris a annoncé l'ouverture d'une enquête pour intrusion dans le système informatique et tentative d'extorsion en bande organisée, supervisée par sa section cybercriminalité.
Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N), a ajouté le parquet.
L'Autorité nationale en matière de sécurité et de défense des systèmes d'information (Anssi) a été "rapidement saisie par la cellule de crise", a-t-il ajouté.
Selon une source proche, "une famille de rançongiciels a été identifiée".
"Aucun établissement n'a payé et ne paiera", confirme à l'AFP le directeur du CHSF, du fait de son statut d'établissement public, l'attaque étant donc en pure perte pour les cybercriminels.
"Le mode opératoire est toujours le même : attaque du samedi au dimanche à 1H00 du matin, demande de rançon à 5H00 du matin", a ajouté le responsable de l'hôpital.
"Nous avons regardé aussi ce qui est arrivé aux collègues. Ce que nous avons compris c'est que cela peut aller jusqu’à une indisponibilité de trois semaines", estime-t-il.
- Exemple américain -
Une vague de cyberattaque vise depuis environ deux ans le secteur hospitalier français et européen.
En 2021, l’Anssi relevait en moyenne un incident par semaine dans un établissement de santé en France.
Selon les experts, les cybercriminels agissent soit à l'aveugle, ciblant de manière aléatoire n'importe quel système informatique dans lequel ils arrivent à pénétrer, soit parce qu’ils sont inspirés par les exemples d'attaques contre les hôpitaux américains, des établissements souvent privés au budget leur permettant de payer des rançons.
Pour lutter contre ce phénomène en expansion, l'Etat a consacré après l'épidémie de Covid-19 une enveloppe de 25 millions d'euros à la cybersécurité des établissements de santé.
Parallèlement, 135 hôpitaux ont été désignés "opérateurs de services essentiels", ce qui leur impose de respecter des règles de cybersécurité plus exigeantes que les institutions ordinaires.
ola-mk-aco-lby-dar/cb/swi
A.Peeters--LCdB